

Publicado el 22 de noviembre de 2026. Basado en los anuncios y la documentación de cada empresa, sus repositorios y los reportes de seguridad que revisamos directamente. Donde un dato viene de un tercero, lo decimos.
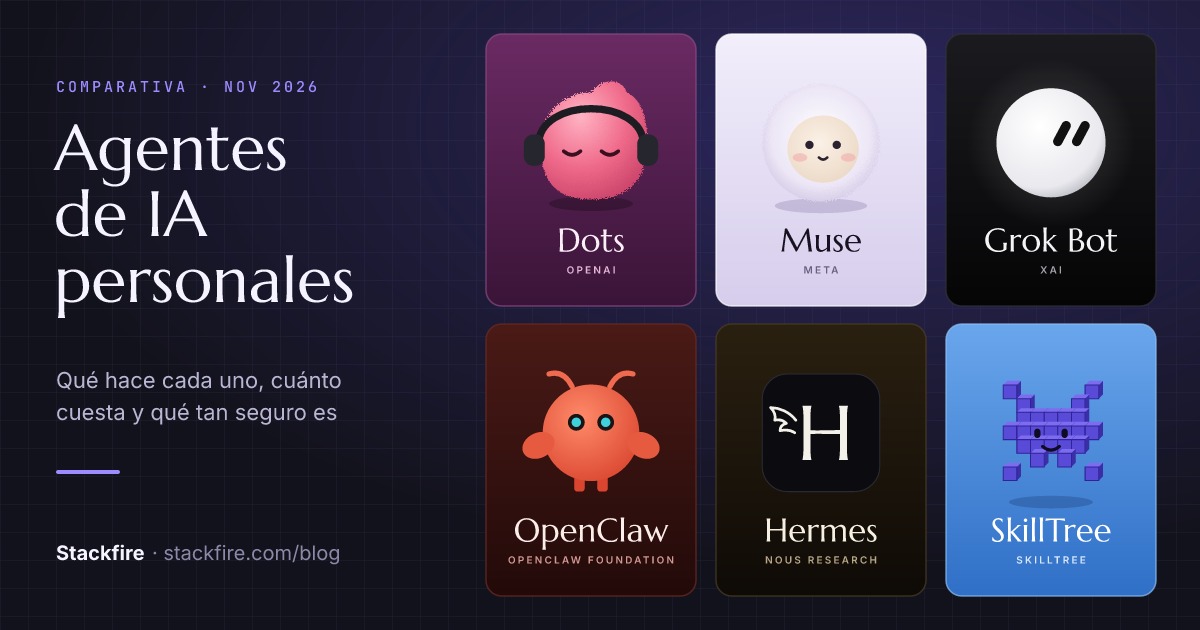
En un año pasamos de los chatbots que contestan a los agentes que hacen cosas por ti: abren un navegador, mandan correos, programan, compran y te escriben por WhatsApp cuando terminan. Hoy hay cinco nombres que se repiten en todas las comparativas, y cada uno llega con una mascota que parece de caricatura: Dots de OpenAI, Muse de Meta, Grok Bot de xAI y los dos de código abierto, OpenClaw y Hermes Agent. Aquí los comparamos en lo que importa: qué pueden hacer, dónde corren, cuánto cuestan y qué tan seguros son.
En 30 segundos
- Los tres de las grandes empresas (Dots, Muse y Grok Bot) corren en la nube, son de código cerrado y se pagan con una suscripción. Tú no administras nada, pero tus datos y tus contraseñas viven con ellos.
- Los dos abiertos (OpenClaw y Hermes Agent) son gratis y corren en tu equipo o tu servidor. Tienes el control, y también toda la responsabilidad de protegerlos.
- El más capaz para trabajo técnico es Hermes Agent o Dots; el más fácil para una persona, Muse; el más pensado para equipos, Grok Bot.
- Seguridad: OpenClaw tuvo el año más difícil (skills maliciosas e instalaciones expuestas por miles), y Grok Bot tiene ocho fallas reportadas sin corregir, según la firma Profero.
Ficha rápida
| Dots | Muse | Grok Bot | OpenClaw | Hermes Agent | |
|---|---|---|---|---|---|
| Empresa | OpenAI | Meta | xAI | OpenClaw Foundation (sin fines de lucro) | Nous Research |
| Lanzamiento | 29 sep 2026 | 8 sep 2026 | 11 ago 2026 (beta) | nov 2025 | feb 2026 |
| Dónde corre | Nube de OpenAI | Nube de Meta (una máquina virtual por usuario) | Nube (computadora compartida) | Tu equipo o tu servidor | Tu equipo, Docker, SSH o nube |
| Código | Cerrado | Cerrado | Cerrado | Abierto (MIT) | Abierto (MIT) |
| Modelo de IA | GPT-6 Astra y GPT-6.1 Terra | Muse Spark | xAI no lo publica | El que elijas (Claude, Codex, locales…) | El que elijas (300+ vía Nous Portal, OpenRouter…) |
| Precio | Incluido en ChatGPT Pro o Business Premium | Gratis · $20 · $100 al mes | Desde $30 al mes (X Premium) | Gratis + costo del modelo | Gratis + costo del modelo |
| Disponibilidad | «Mercados elegibles» | EE. UU., Canadá, Singapur, Australia | No publicada | Cualquier país | Cualquier país |
Los cinco, uno por uno
Dots (OpenAI): el agente para quien ya vive en ChatGPT
OpenAI presentó Dots en su DevDay del 29 de septiembre como agentes «siempre activos». Cada usuario recibe un «dot» principal al que puede ponerle nombre, y la empresa prepara equipos de dots y versiones para empresas con su propia identidad. Funciona con GPT-6 Astra y, desde el 3 de noviembre, también con GPT-6.1 Terra.
Qué puede hacer: tiene su propia computadora y navegador en la nube (que puedes revisar), se conecta a más de 4,000 apps, escribe código, lo prueba y lo envía como pull request, investiga mientras no estás y recuerda lo que hablaste en ChatGPT, Slack, Teams o por llamada. Con tu permiso, también se conecta a tu laptop.
Quién lo puede usar: usuarios de ChatGPT Pro y Business Premium en «mercados elegibles»; en Enterprise y Edu lo activa el administrador. El primer dot no cuesta extra.
Seguridad: usa tus contraseñas guardadas sin que el modelo las vea, pide aprobación según reglas que tú defines y un segundo modelo revisa las acciones importantes. Aun así, la firma Cyera logró que un dot revelara datos con un pretexto simple, comprobó que desconectar una app no borra lo que el dot aprendió de ella y que el propio dot puede editar sus reglas. Cyera cita la ficha técnica de GPT-6 Astra: los ataques de prompt injection funcionaron el 8.5% de las veces, contra 27% del modelo anterior.
Muse (Meta): el más fácil, y el que más quiere saber de ti
Meta lanzó Muse el 8 de septiembre en Estados Unidos, y después en Canadá, Singapur y Australia. Ya publicamos un reporte completo de Muse; aquí lo esencial. Vive en su propia app, en la web y en un chat de WhatsApp, y funciona con el modelo Muse Spark.
Qué puede hacer: navega, llena formularios, manda correos, reserva viajes y compra por ti con una tarjeta de un solo uso de Link (Stripe). Sigue trabajando aunque cierres la app y puedes pedirle que olvide algo.
Precio: gratis, Power por $20 o Maximum por $100 al mes. Según The Information, citado por The Next Web, a inicios de octubre ya tenía más de 3 millones de usuarios por semana.
Seguridad: corre en una máquina virtual por usuario y un segundo agente, «Sentinel», debe aprobar cada salida a internet. Muse no ve tus contraseñas ni tus métodos de pago. Pero el entrenamiento con tus conversaciones viene activado por defecto, y el investigador Patrick Wardle mostró en macOS que un ajuste oculto dejaba a un malware robar el dictado y el token de la cuenta (The Hacker News).
Grok Bot (xAI): compañeros de trabajo para Slack y Teams
xAI lo presenta como «compañeros de IA a los que puedes darles trabajo real». Salió en beta el 11 de agosto y su versión 1.0 llegó el 11 de noviembre, con bots compartidos por equipo en Slack y Teams, que pueden entrar a videollamadas.
Qué puede hacer: tiene una computadora persistente en la nube con navegador, archivos y terminal; entra a sitios que no tienen API; se conecta a Slack, Notion, Google Drive, Gmail y cualquier servidor MCP; aprende tareas viéndote hacerlas y las repite con horario. Puedes tener hasta 50 bots por cuenta.
Precio: se incluye en la suscripción de X desde Premium ($30 al mes) hasta Ultra ($200), según AIMultiple. xAI no dice qué modelo de IA usa.
Seguridad: los bots redactan y esperan tu aprobación antes de enviar o publicar. El problema está debajo: la firma Profero reportó el 24 de agosto ocho vulnerabilidades (CVSS de 7.1 a 9.6), entre ellas una API de Docker sin autenticación dentro del entorno, root sin contraseña y credenciales guardadas en texto plano. Con un solo comando inyectado desde una página web o un paquete se podía tomar la cuenta. Al 8 de noviembre, Profero dice que nada de la cadena estaba corregido y que xAI no respondió.
OpenClaw: el más popular, y el más atacado
OpenClaw (antes Clawdbot y Moltbot) es el agente de código abierto que inició la ola. Su creador, Peter Steinberger, se unió a OpenAI en febrero y el proyecto pasó a una fundación sin fines de lucro en julio. Su última versión estable es la 2026.11.6, del 19 de noviembre.
Qué puede hacer: corre en tu propia computadora o servidor y te habla por WhatsApp, Telegram, Signal, iMessage, Slack, Teams, Discord y más de 20 canales. Controla un navegador, ejecuta herramientas en tu equipo, usa MCP y se amplía con «skills» de su mercado, ClawHub. Funciona con el modelo que elijas, incluidos modelos locales.
Seguridad: su año fue difícil. La falla CVE-2026-25253 (CVSS 8.8) permitía tomar el control con un solo clic, y la CVE-2026-32922 (9.9) daba privilegios de administrador; ambas están corregidas. En febrero, Koi Security encontró 341 skills maliciosas en ClawHub, casi todas con el ladrón de contraseñas Atomic Stealer, y Antiy contó 1,184 en total. Además, miles de personas lo instalaron expuesto a internet: SecurityScorecard pasó de 40 mil a más de 135 mil instalaciones visibles en pocas horas, y más de 50 mil eran vulnerables a ejecución remota.
Hermes Agent (Nous Research): el que aprende solo
Nous Research, una empresa de Nueva York, lanzó Hermes Agent en febrero como «el agente que crece contigo». Es de código abierto (MIT), va en la versión 0.23.3 y en octubre la empresa levantó 90 millones de dólares.
Qué puede hacer: ejecuta comandos en seis entornos distintos (tu equipo, Docker, SSH o nubes como Modal, Daytona y Vercel), tiene navegador en la nube, tareas programadas con cron, memoria y subagentes en paralelo, y te habla por Telegram, WhatsApp, Signal, Slack, correo y cerca de 20 canales. Su rasgo distintivo: crea, corrige y borra sus propias skills conforme trabaja. Incluso importa tu configuración de OpenClaw.
Seguridad: por defecto un segundo modelo califica el riesgo de cada comando y, si nadie responde en cinco minutos, lo niega. Pero dos ajustes por defecto merecen atención: el agente modifica sus skills sin pedir aprobación y toma prestadas tus sesiones de Codex y Claude Code. Sus fallas más graves, CVE-2026-82021 (9.0) y CVE-2026-71963 (8.6), ya están corregidas.
¿Y SkillTree?
La imagen que circula con estas mascotas incluye una sexta tarjeta, SkillTree, con un personaje de cubos morados. No pudimos confirmar a qué producto se refiere. Hay varios con ese nombre: skilltree.ai es un sitio para compartir skills de agentes (para Claude Code, Codex y Cursor), y SkillTree de Altari vende «una fuerza laboral de agentes» para empresas desde 49 dólares al mes. Ninguno muestra esa mascota. Por eso no lo incluimos en las tablas ni en las gráficas.
Qué puede hacer cada uno
| Puede… | Dots | Muse | Grok Bot | OpenClaw | Hermes Agent |
|---|---|---|---|---|---|
| Usar un navegador propio | ✅ | ✅ | ✅ | ✅ | ✅ |
| Ejecutar código o comandos | ✅ (y abrir PRs) | — | ✅ (terminal) | ✅ (en tu equipo) | ✅ (6 entornos) |
| Trabajar con horario o en segundo plano | ✅ | ✅ | ✅ (rutinas) | no confirmado | ✅ (cron) |
| Recordar entre conversaciones | ✅ | ✅ (y «olvidar») | ✅ | ✅ (en tu equipo) | ✅ |
| Conectarse a apps | 4,000+ apps | Conectores con permisos por app | Slack, Gmail, Notion, Drive… y MCP | ClawHub y MCP | Skills Hub y MCP |
| Hablarte por mensajería | Slack, Teams, voz | Slack, Teams, X, voz | WhatsApp, Telegram, Signal, iMessage y 20+ | Telegram, WhatsApp, Signal, correo y ~20 | |
| Comprar por ti | — | ✅ (tarjeta de un solo uso) | — | — | — |
| Crear sus propias habilidades | — | — | Aprende por demostración | Depende de la versión | ✅ (activo por defecto) |
| Pedirte permiso antes de actuar | Reglas + revisión de un segundo modelo | Antes de enviar correo o comprar | Redacta y espera tu aprobación | Emparejamiento de contactos; sandbox opcional | Modo «smart» por defecto |
✅ = documentado por la empresa o el proyecto. — = no lo ofrece o no lo menciona. Dots: el trabajo con horario viene de pruebas de AIMultiple, no de OpenAI.
Cuánto cuesta
Los abiertos no son gratis del todo: pagas el modelo de IA que usen (por ejemplo, la API de Claude o de OpenAI) y el servidor donde corran, si no es tu computadora.
Qué tan seguros son
| Lo más relevante | Estado | |
|---|---|---|
| OpenClaw | CVE-2026-25253 (8.8): un clic en un enlace podía tomar el control. CVE-2026-32922 (9.9): escalada de privilegios. 341 skills maliciosas en ClawHub (Koi) y 1,184 en total (Antiy). Más de 135 mil instalaciones expuestas. | Fallas corregidas; el riesgo depende de cómo se instale |
| Grok Bot | Profero reportó ocho fallas el 24 de agosto (CVSS 7.1–9.6): API de Docker sin autenticación, root sin contraseña, credenciales en texto plano. | Sin corregir al 8 nov, según Profero; xAI no respondió |
| Hermes Agent | CVE-2026-82021 (9.0): el catálogo de MCP permitía ejecución remota. CVE-2026-71963 (8.6): un repositorio malicioso podía robar llaves de API. | Corregidas en versiones posteriores |
| Muse | Prueba de concepto de Patrick Wardle en macOS: un ajuste oculto dejaba robar el dictado y el token de la cuenta. | Meta publicó un arreglo, sin boletín |
| Dots | Sin vulnerabilidades públicas. Cyera logró que revelara datos con un pretexto simple y que editara sus propias reglas. | Hallazgos de investigación, sin CVE |
El patrón es claro: un agente que puede actuar por ti también puede actuar contra ti. Basta que lea una página, un correo o un paquete con instrucciones escondidas (prompt injection) para que intente seguirlas con tus permisos. Los de la nube te protegen con aprobaciones y máquinas aisladas, pero dependes de que la empresa corrija sus fallas. Los abiertos te dan control total, y la mayoría de sus incidentes vinieron de instalaciones expuestas y de skills de terceros.
Qué recomendamos
- Empieza con permisos mínimos. Conecta solo las apps que el agente necesita, y en modo solo lectura si existe (Muse y Dots lo permiten por app).
- Deja activas las aprobaciones para enviar correos, publicar, pagar o borrar. No uses modos como «YOLO» de Hermes en equipos con datos reales.
- Si usas OpenClaw o Hermes: actualiza a la última versión, nunca expongas el panel o el gateway a internet, corre el agente dentro de un contenedor y revisa cada skill antes de instalarla.
- En la empresa: trata al agente como a un empleado nuevo con acceso a todo: inventario de dónde está instalado, cuentas propias en lugar de las de una persona y registros de lo que hace.
- No le des tus contraseñas maestras. Usa los gestores de contraseñas y las tarjetas de un solo uso que ofrecen las plataformas.
Fuentes
- OpenAI: Introducing Dots (29 sep, act. 3 nov 2026)
- TechCrunch: OpenAI lanza Dots (29 sep 2026)
- Cyera: Dots en el trabajo (14 oct 2026)
- Meta: Introducing Muse (8 sep, act. 10 nov 2026)
- TechCrunch: Meta presenta Muse (8 sep 2026)
- The Hacker News: el ajuste oculto de Muse (22 sep 2026)
- The Next Web: usuarios de Muse (2 oct 2026)
- xAI: Introducing Grok Bot (11 ago 2026)
- xAI: Grok Bot 1.0 (11 nov 2026)
- Documentación de Grok Bot
- Profero: The rootkit built into Grok Bot (8 nov 2026)
- Repositorio de OpenClaw
- OpenClaw Foundation (8 jul 2026)
- Documentación de seguridad de OpenClaw
- CVE-2026-25253 (OSV)
- ARMO: CVE-2026-32922
- The Hacker News: 341 skills maliciosas en ClawHub (2 feb 2026)
- Antiy CERT: ClawHavoc (6 feb 2026)
- SecurityScorecard: instalaciones expuestas (11 feb 2026)
- The Register: 135 mil instancias expuestas (9 feb 2026)
- Repositorio de Hermes Agent
- Documentación de seguridad de Hermes Agent
- Hermes Agent: skills
- CVE-2026-82021 (GitHub Advisory)
- CVE-2026-71963 (GitHub Advisory)
- The Batch: Hermes Agent frente a OpenClaw (22 may 2026)
- Fortune: las mascotas de los agentes (2 oct 2026)
- AIMultiple: agentes siempre activos (act. 16 nov 2026)